最新热点:
破解 Samsung 电视揭「全时收音」 资安专家反遭 OpenAI 封锁 原因︰技术滥用
旧版 PHP 写 Steal My Bitcoin 网站 挑战全球黑白帽仅 20 小时失守 方法曝光
iFixit 透过 CT 扫描 iPhone Duo 发现铰链中段机械缺陷 应力盲点压爆内屏
法国总理示威前夕密函电讯商 要求全面封锁 TikTok、IG 及 X 等平台
社群接力破解 RTX 30 系列显示卡 老黄刀法破功 成功移植至 Windows 平台
Windows 11 性能将迎重大突破 终于支援 Intel APX 指令 计划 27H2 版本登场
旧版 PHP 写 Steal my Bitcoin 网站 内含 0.025 Bitcoin 挑战全球黑白帽
事主︰突然 Feel 到屏幕有阻力 然后「啪」一声爆了 Apple 香港立即更换
iPhone Duo 耐摔测试结果惊人 首次烂铰二次爆屏 好消息︰还能正常使用
iPhone Duo萤幕都爆在同一位置 不用拆机研判铰链 盲的都能摸得到
全球大量 iPhone Duo 一日爆屏 已无机可换 售后备料需待至明年 1 月
神人成功解锁 RTX 40 系列显示卡 FP16、BF16、FP8、矩阵乘法效能翻倍
Node.js 漏洞升级为 HTTP2Shell 大量 HTTP 应用面临 RCE 与 DoS 攻击
iPhone Duo 萤幕暗藏结构隐患 传疑铰链内中段组件微幅移位肇祸
神人成功解锁 RTX 30 系列显示卡 FP16/BF16 算力 实测效能暴增逾 80%
提早外洩 PHP 漏洞引发全球大乱 洩密者公开道歉 好心提醒反致连锁效应
英国政府唿吁国民储定三日粮水 以应付网络攻击 可能导致断水断电
知名 DNS 服务商 Quad9 撤出法国 拒绝沦为版权审查工具 宁受罚拒全球封锁
两个 AI 代理独立 VM 虚拟机沙盒 无网路、无共享写入下 居然可以互通
Apple iPhone Duo 摺叠萤幕 出现中央裂痕、漏液与横贯亮线灾情


 大家都知道,目前能够支援 PCIe 4.0 的消费级产品仅有 AMD 的第三代 Ryzen 系列处理器,隔壁的 Intel 还停留在 PCIe 3.0 的阶段,而即将发佈的 Comet Lake-S 亦未有计划支援 PCIe 4.0,因此 Intel 不支援 PCIe 4.0 的话,PCIe 4.0 要成为主流仍有一段距离。不过,PCI-SIG 研发新 PCIe 标准的步伐当然不会为 Intel 而停下来,日前已发佈了 PCIe 6.0 的 v0.5 版本规格。
据了解,I/O 频宽的需求约每三年就会倍增,因此 PCIe 5.0 是一个早该推出的规范。而在 PCI-SIG 的努力下,PCIe 5.0 规范终于在 2019 年 5 月正式推出,最终产品预计在今年内就开始陆续推出,亦即是在 PCIe 4.0 推出不到 2 年的时间,PCIe 5.0 规范就准备要「接棒」了。
若用上约三年就会倍增的 I/O 频宽速度,PCI-SIG 预估到 2022 年,市场的频宽需求就会达到 128 GB/s,至 2025 年则会再倍增至 256 GB/s,作为标准制定组织的 PCI-SIG 就必须要在实际需求发生之前,先行将标准制定。
2016-01-05
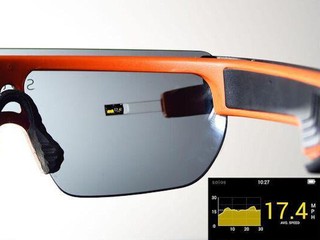 英国科技公司 Kopin Corporation 于美国 CES 2016 大会上展出具备全球最细显示屏的智能眼镜,採用自家研发的 Pupil 2 毫米版本瞳孔显示模块制造组成的 Vista 显示屏模组,可以用在 Kopin 超紧凑 Cyberdisplay LCD 显示屏和其它微型光学设备中,模组可以提供高分辨率、高亮度图像,还可以用作智能手机显示屏,同时令智能眼镜的外观可以更接近普通眼镜。
这款拥有最细显示显示屏的智能眼镜,将会首次于美国 CES 2016 大会中正式展出, Kopin Corporation 成功研发的 2 毫米高 Pupil 模组开发的概念护目镜,据 Kopin Corporation 指出, ista 显示屏模组可以与光学元件、显示屏、背光灯一起整合到紧凑产品中,即使在阳光下也可以显示生动而明亮的图像,而且功耗非常低十分适合应用于不同的智能装置。
为了推动 Vista 显示屏模组, Kopin Corporation 与太阳眼镜品牌 Solos 合作,推出採用 Pupil 2 毫米版本瞳孔显示模块制造组成的 Phototype 智能眼镜,特别为单车选手而设加入相关功能。
2016-01-04
 美国国家科学院 4 日公佈 2015 年使用频率最高的 emoji 表情符报告,「笑哭脸」成为大赢家单在 Twitter 使用超过 65 亿次,相当于平均全球每人都用了一次这个表情符。
其实 Emoji 来自日语,最早出现在日本的无线通信中, Apple 后来在 IOS 率先在输入法中引入 emoji ,使得这套表情符开始风靡全球,现时 Emoji 编码已被大部份运算系统所兼容,普遍应用于各种手机短信、即时通信和社交网站。
根据调查显示,在众多 Emoji 图符中以「笑哭脸」的使用频率最高,在 Emoji 使用率中佔约 20% , 而英国牛津大学出版社先前评更选出「笑哭脸」成为「牛津词典」 2015 年度最具代表性词汇。
2015-10-28
 欧盟 27 日正式宣佈于 2017 年 6 月 15 日起, 28 个欧洲成员国取消欧盟内部的手机漫游费用,并于 2016 年 4 月 30 日开始逐步下调和限制数据漫游费用,并会于今年底确认使用上限。
据欧盟表,废除漫游费用法案通过,将是欧洲电讯业的进步,能进一步促进欧盟地区的经济增长,法案同时规范电讯公司提供互联网连接服务,确保数据流量一视同仁。
新法案为防止用户在本土使用外国较便宜的 SIM Card ,将存在公平使用条款,如长期在本土使用外国 SIM Card ,当地服务供应商可以收取额外费用,而具体的免收漫游收费的上限,将会在今年底确认,未来将会按照使用环境作出调整。
2015-10-15
 Adobe 15 日公开证实 Windows 、 Mac 和 Linux 平台上所有版本 Flash 软件,均存在一个重大安全缺憾,并发现已有黑客利用此一漏洞作出了有限及针对性的攻撃, Adobe 表示将会在 19 日推出软体更新修正此漏洞。
据了解,此次 Adobe Flash 安全漏洞由保安软体公司 Trend 所发现,编号为 CVE-2015-7645 ,曾被黑客利用发动「 Pawn Storm 」的攻撃,就是利用了 Adobe Flash 的这一缺陷,攻撃针对数个国家的外交部门,攻击目标会收到欺诈性电子邮件,点击其中的链接会遭到入侵,其方式与今年 4 月份针对北约成员国和白宫的攻击相似。
Trend 其后向 Adobe 通报此一缺陷,最终 Adobe 证实问题存在,遭到攻击的系统会被黑客控制遭到攻击的系统,现时已确认所有版本的 Flash 均存在此缺陷,包括 Windows 、 Mac 平台的 Adobe Flash Player 19.0.0.207 以及更早的版本, Adobe Flash Player Extended Support Release 18.0.0.252 以及更早的 18.x 版本, Linux 平台上 Adobe Flash Player 11.2.202.535 以及更早的 11.x 版本。
