


慎防仿冒Booking.com网络钓鱼活动
自去年 12 月,Microsoft 威胁情报观察到一系列利用 ClickFix 社交工程技术,冒充网上旅行社 Booking.com 进行网络钓鱼活动。
酒店业者会收到讹称来自 Booking.com 的电邮,提示他们处理客户负面评论或类似情况,并要求他们打开 PDF 或按下连结,以完成 CAPTCHA 验证其帐号真伪。然而,一旦按指示开启附件或连结,系统即因而受到攻击,让网络罪犯取得登入帐号和财务资料。
Microsoft 威胁情报安全研究高级总监 Jeremy Dallman 指出:「我们注意到,自 2023 年起出现以 Booking.com 为目标的一连串网络钓鱼活动。最近数月开始,更採用 ClickFix 社交工程技术调整其攻击策略,显示出网络威胁形势的变化。」
针对旅游业的网络钓鱼攻击,在香港同样造成一定影响。去年 11 月,本地一间知名旅行社因客户收到 Instagram 上仿冒其品牌的虚假促销广告,而接获超过 1,000 宗与诈骗相关的查询。
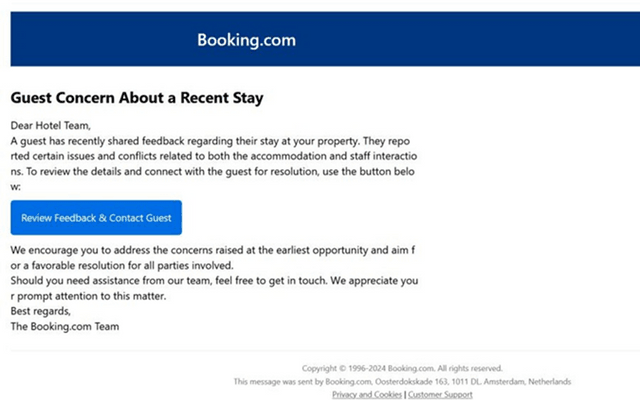
復活节连假将至,意味着旅游旺季即将来临。Microsoft 建议酒店业界(及消费者)採取以下步骤,以保护自己免受网络钓鱼诈骗:
▪️验证寄件者的电邮真确性:将滑鼠悬停在电邮地址上检查是否真确。合法机构不会发送未经请求的电邮,或致电要求索取个人或财务资讯。
▪️联络服务供应商:若收到可疑的电邮或讯息,应透过官网列出的官方联繫方式直接与服务供应商联络。
▪️ 提防紧急的行动要求或威胁:钓鱼攻击和诈骗通常会制造一种虚假的迫切感。因此,对要求立即点击连结、拨打电话或开启附件的电邮通知宜保持警惕。
▪️将滑鼠悬停在连结上以查看完整的 URL:恶意连结可能会将恶意软件下载到用户的装置上。直接在浏览器中搜寻公司网站会比较安全。
▪️检查拼写错误:钓鱼电邮经常包含错别字或非常细微的域名拼写错误。例如,「micros0ft[.]com」,其中第二个「 o」 被替换为「 0 」,或「 rnicrosoft[.]com」,正正是诈骗讯息的信号。
▪️教育员工有关网络钓鱼诈骗的最新资讯,以及如何识别攻击。
