最新热点:
PHP 基金会坦言︰穷得可怜 仅一名全职员工 却撑起全球 70% 网站
神人打造 Win 11 Pico 极限精简版 Pico11 保留完整桌面与常用应用程式
空分多工技术 光纤速度创新纪录 一秒下载 2 万部 4K 影片 够 320 万户使用
Intel 内部 CPU 出货清单曝光 Raptor Lake Next 处理器即将登场
Good-Badminton AI 开源专案 分析球员姿态、羽毛球轨迹追踪、运动数据
iPhone 16 遭窃现身深圳华强北 失主收「苦肉计」短讯求解锁 Apple ID
直播 iPhone Duo 手动开阖测试 第 7.5 万次阵亡 相等于只有 2.33 年寿命
Steam 突发连线故障用户端卡死 无法登入、无法存取游戏 官方未说明原因
玩家指控︰热插风扇烧主机板 网民眼尖揭致命硬伤:铜柱没装好
Steal My Bitcoin 挑衅全球黑白帽 原来一直都没放 PHP 实际 3 小时就被破了
丹麦政府低调终止「开源计划」 想取代 Microsoft 结果很骨感 根本搞死自己
破解 Samsung 电视揭「全时收音」 资安专家反遭 OpenAI 封锁 原因︰技术滥用
旧版 PHP 写 Steal My Bitcoin 网站 挑战全球黑白帽仅 20 小时失守 方法曝光
iFixit 透过 CT 扫描 iPhone Duo 发现铰链中段机械缺陷 应力盲点压爆内屏
法国总理示威前夕密函电讯商 要求全面封锁 TikTok、IG 及 X 等平台
社群接力破解 RTX 30 系列显示卡 老黄刀法破功 成功移植至 Windows 平台
Windows 11 性能将迎重大突破 终于支援 Intel APX 指令 计划 27H2 版本登场
旧版 PHP 写 Steal my Bitcoin 网站 内含 0.025 Bitcoin 挑战全球黑白帽
事主︰突然 Feel 到屏幕有阻力 然后「啪」一声爆了 Apple 香港立即更换
iPhone Duo 耐摔测试结果惊人 首次烂铰二次爆屏 好消息︰还能正常使用


2025-04-16
 社交平台昨日流出一封由 MITRE 向董事会发出的通知书,表明其 CVE 以及 CWE 等其他几个相关项目的当前合约将于今日(16日)届满。CVE(Common Vulnerabilities and Exposures)成立于 1999 年,该计划由美国联邦资金支持的 MITRE 负责运作,通过统一的漏洞编号系统,协助业界追踪及应对公开披露的网络安全漏洞,一直是全球网络安全领域的重要基石。
假如合约终止服务中断,MITRE 预计会对 CVE 造成多重影响,包括:国家漏洞资料库和公告、工具供应商、事件回应操作,以及各种关键基础设施出现恶化。
CVE 的主要功能是提供一个全球公认的数据库,由参与机构为已知漏洞分配唯一编号(如CVE-2025-12345)。该资料库旨在识别、定义和分类公开披露的网路弱点,让网络安全专家能够快速标记和分类每天发现的各种错误和黑客攻击,并根据漏洞的严重性制定修补或缓解措施。Microsoft、Google、Apple 等大企业亦有採用 CVE,为工程师提供判断漏洞威胁级别及优先处理的基础,重要性不可估量。
2025-04-16
 復活节将至,香港网络安全事故协调中心(HKCERT)提醒公众在网购迎復活节时,宜提高警惕,注意网络钓鱼及假冒网站的风险,以保障个人讯息及免招财务损失。
不少市民会乘透过网络平台,选购復活节商品或预订聚会用品。虽然网购便捷且选择多元化,但消费者亦不免会受到新型网络诈骗威胁。网络罪犯经常针对节庆消费热潮,伪造大量钓鱼网站及虚假优惠讯息,伺机窃取市民的个人资料与财产。
据 HKCERT 监测发现,近期有黑客制作假冒网站,冒充 Carousell 等二手交易平台,诱导用户完成购物。用户在付款界面选择「银行转帐」时,会跳转至伪造的银行付款页面。该页面高度模仿本地银行官方界面,要求用户输入银行帐号、登录密码甚至短讯验证码。由于整个流程皆嵌入在交易平台内,消费者容易误判为真实的支付程序,从而洩露敏感财务讯息。
2025-03-14
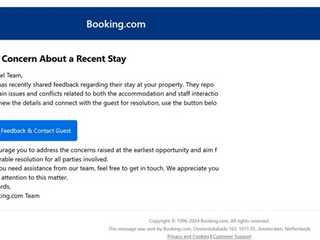 自去年 12 月,Microsoft 威胁情报观察到一系列利用 ClickFix 社交工程技术,冒充网上旅行社 Booking.com 进行网络钓鱼活动。
酒店业者会收到讹称来自 Booking.com 的电邮,提示他们处理客户负面评论或类似情况,并要求他们打开 PDF 或按下连结,以完成 CAPTCHA 验证其帐号真伪。然而,一旦按指示开启附件或连结,系统即因而受到攻击,让网络罪犯取得登入帐号和财务资料。
Microsoft 威胁情报安全研究高级总监 Jeremy Dallman 指出:「我们注意到,自 2023 年起出现以 Booking.com 为目标的一连串网络钓鱼活动。最近数月开始,更採用 ClickFix 社交工程技术调整其攻击策略,显示出网络威胁形势的变化。」
2025-03-06
 网络钓鱼攻击(Phishing)长期高踞保安事故排行榜,加上骗徒手法层出不穷,不时出现新的钓鱼手法。香港网络安全事故协调中心(HKCERT)就发现过去一年间,与网络钓鱼相关的连结超过 48,000 条,整体状况远较去年高出 1.5 倍;而银行、金融及电子支付行业更成为重灾区。
Sophos X-Ops 团队近日发布最新研究,揭示网络钓鱼攻击手法正持续演变且日益猖獗。目前,网络犯罪分子开始利用可缩放向量图像档案(Scalable Vector Graphics,SVG),以绕过系统针对钓鱼攻击和垃圾邮件的防护和过滤系统。
SVG 档案基于可扩展标记语言(XML),用于表示向量图形。SVG 不仅能显示图像,只要用上 <foreignObject> 这个元素,更可以用于显示 HTML,并在载入图像时执行 JavaScript。不法分子便是看准此特性,建立内含网络钓鱼 Excel 表单的 SVG 附件,收件者一旦登入表单的伪 Excel 电子表格,资料提交后即会直接传送给黑客。
