


全球 48 国、近 1,000 台沦陷 官方释出修补
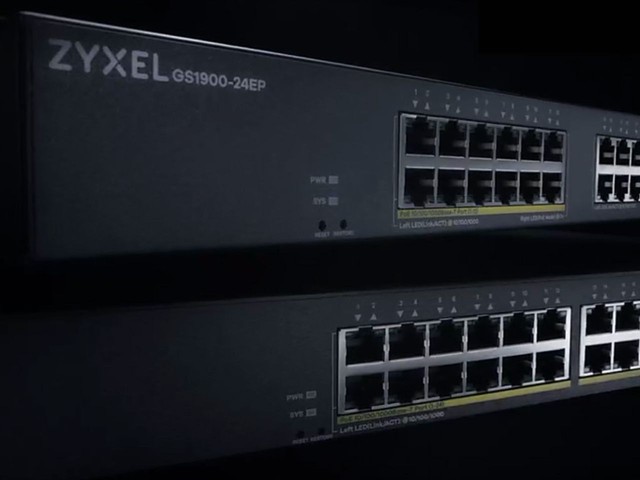
【注意 ⚠️】各位系统管理员,如果你正在使用 Zyxel GS1900 系列的网络交换机(Switch),请立即更新韧体!近日,资安机构 Binarly 发现该系列存在一个已被黑客广泛利用的重大零日(Zero-Day)安全漏洞,黑客组织藉此漏洞成功入侵全球 48 个国家、近 1,000 部交换机,盗取了设备的完整设定档、Root 帐号杂凑凭证等敏感资料,并可在交换机底层以最高权限(Root)直接执行任意指令。
据资安机构 Binarly 指出,Zyxel GS1900 系列网络交换机存在一个「越界写入(Out-of-bounds Write)」高危险漏洞,漏洞识别码为 CVE-2026-107441、CVSS 高达 8.8 分,该缺陷源于系统的 Web 管理介面。未经身份验证的攻击者只要具备网络连线权限,即可透过发送特制的 HTTP 请求,在作业系统底层以最高权限(Root)直接执行任意指令。
Binarly 发现,黑客取得网络交换机 Root 权执行任意 Shell 指令,直接启动 telnetd 建立后门,并植入了 JITTERLY 后门和 Ring 3 Rootkit,成为了入侵内网其他伺服器与工作站进行横向渗透的跳板。
其实 Zyxel 曾于 2026 年 6 月发佈韧体修补前一项缓冲区溢位漏洞(CVE-2026-7273),但资安机构监控到黑客团队正针对全球 Zyxel 交换机展开大规模攻击。起初业界及美国网络安全暨基础设施安全局(CISA)均以为黑客锁定的是尚未套用 6 月修补程式的设备;直到资安厂商 Binarly 深入分析攻击工具后,才发现攻击程式竟专门锁定「已安装 6 月更新」的设备。
分析指出,6 月的更新中虽然加入了防止缓冲区溢位的检查机制,但程式在验证参数数量之前就执行了资料复制动作。黑客反而利用了这个检查机制的逻辑盲点,透过 HTTP 参数长度缺乏验证的缺陷,刻意破坏内部计数器使其变为负值,从而绕过检查机制并直接覆写记忆体、劫持函式指标,成功突破原先的防护措施。
Binarly 于 9 月底向 Zyxel 通报此漏洞后,官方于 10 月确认并正式将其立案为独立的零日漏洞 CVE-2026-107441。Zyxel 随后于 10 月 22 日释出新版韧体,在复制资料前严格限制参数长度并执行完整性验证,彻底防堵该攻击手法,并于 11 月 3 日发佈正式安全通报。
受影响的机型涵盖 GS1900 全系列共 10 款交换机,凡韧体版本在 2.90(XXXX.2)C0 或更旧版本的设备均属高风险范畴,官方修復版本为 2.90(XXXX.3)C0 (小编︰妈的,不能把版本号好明显一点吗 ?) ....
Binarly 唿吁所有 Zyxel GS1900 系列网络交换机(Switch)用户必须立即升级至最新版本。由于黑客攻击脚本可能已窃取系统内的设定档与 Root 密码杂凑,所有曾暴露于外网或可能受害的交换机,应全面更换登入凭证与 SSH 金钥。
资料来源:
