


验证机制遭绕过 取得 Root 最高权限
【注意 ⚠️】Linux 核心套件管理工具 APT(Advanced Package Tool)爆出严重安全性漏洞(CVE-2026-109518)。攻击者可透过中间人攻击(MitM)手法窜改封包下载过程,将已通过数码签署验证的正常软体套件替换为恶意程式,进而以 Root 最高权限执行任意程式码,波及 Debian、Ubuntu 及其众多衍生发行版。Debian 与 Ubuntu 官方已紧急释出修补更新,唿吁系统管理员与用户立即更新系统。
据《Hacker News》报导,Debian、Ubuntu 官方及 APT 开发团队于 11 月 4 日发布安全通报指出,这项漏洞主要源于 APT 处理中断下载后「自动重试」的逻辑缺陷。
正常情况下,APT 下载软体套件时会严格验证数码签章以确保档案未被窜改。然而,当攻击者具备窜改客户端与镜像站(Mirror)之间 HTTP 网络传输的能力时(例如恶意 Proxy、遭入侵的镜像站或处于同一区域网络的攻击者),便可利用 HTTP 重定向(Redirect)与伺服器暂时性错误,诱发 APT 启动重新下载机制。
此时,攻击者便能在数码签章验证通过后,暗中将合法套件置换成恶意软体。由于 APT 误判该档案已通过检验,系统便会直接安装执行,导致恶意程式码直接取得作业系统的 Root 最高管理员权限。
已知影响范围涵盖主流版本,该漏洞主要冲击预设启用自动重试机制(Acquire::Retries)的作业系统版本,当中 Debian 12、Ubuntu 22.04 LTS、24.04 LTS、26.04 LTS、26.10 以及基于两者开发的衍生 Linux 发行版皆属高危版本;旧版系统亦不可掉以轻心,若手动开启了 Acquire::Retries 参数,同样存在受害风险。
目前,Debian 与 Ubuntu 官方已陆续在安全软体库(Security Archive)释出修復版 APT 套件:
◾Ubuntu 26.10:更新至 3.3.3ubuntu0.1
◾Ubuntu 26.04 LTS:更新至 3.2.1ubuntu0.1
◾Ubuntu 24.04 LTS:更新至 2.8.4ubuntu0.1
◾Ubuntu 22.04 LTS:更新至 2.4.15ubuntu0.1
◾Debian 11(ELS):释出 2.2.5 修復版本
◾Debian 12(Bookworm):安全更新版
资安专家提醒,使用 Debian 与 Ubuntu 伺服器的企业与个人用户,应立即执行套件更新指令完成修补,以降低因传输节点遭受拦截窜改而面临整机失守的资安风险。
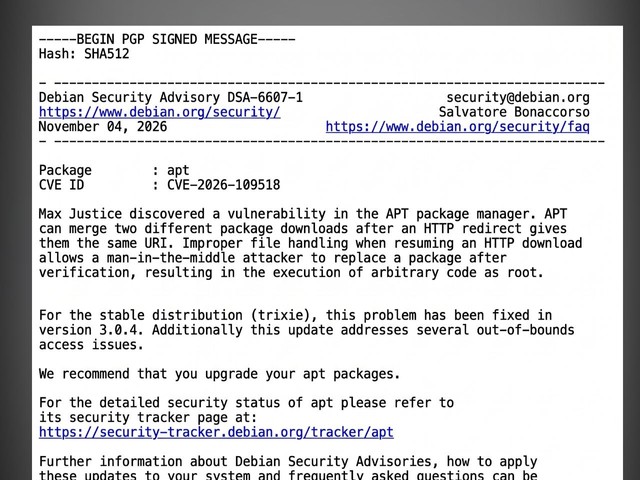
资料来源:
