


8 款主流防毒软体 3 款毫无反应
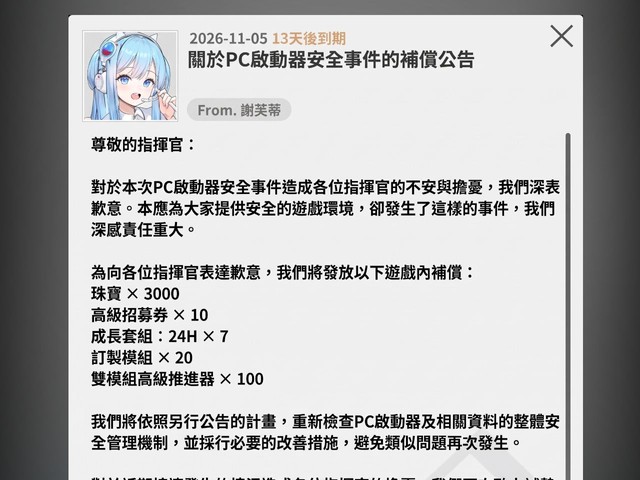
【后续 ⚠️】人气游戏《胜利女神:妮姬》被黑客植入远端控制木马(RAT),事隔两日游戏官方终于发佈正式道歉公告。正如大部分玩家所料,官方为了安抚玩家的不满情绪,宣佈送出一系列「虚拟宝物」,并承诺会以此事为鑑,加强安全监控机制以避免类似问题再次发生。此外,有资安研究人员实测主流防毒软体对《胜利女神:妮姬》被植入木马的侦测反应,结果 8 款当中竟有 3 款完全毫无反应,表现令人失望。
根据《胜利女神:妮姬》的补偿公告,所有玩家均可获得 3000 个「珠宝」、10 张「高级招募」、7 个「成长套组 24H」、20 个「订制模组」以及 100 个「双模组高级推进器」。
然而,玩家对官方的补偿方案显然并不买帐,纷纷留言讽刺︰「这么严重的资安问题给这个东西打发人、嫌玩家人多,走了走了」、「看来官方觉得这个事件只有20抽的价值」、「个人资料 10 张彩券 + 3000 石头,原来个资这么便宜」,更有玩家表示「结果源头的腾讯依旧装死中」。
此外,日本资安研究员 Exbuyer 藉着《胜利女神:妮姬》的木马事件,纪录主流防毒软体对突发资安威胁的反应表现。截至 2026 年 11 月 5 日下午 4 时 53 分,资安社群与玩家陆续回报:
✅ Norton:成功侦测并封锁威胁,目前已接获多宗拦截回报。
✅ ESET:成功侦测并封锁威胁,同样出现大量成功防御个案。
✅ Kaspersky:已具备侦测及封锁能力,有少量但明确的拦截回报。
✅ Malwarebytes: 成功侦测并隔离,顺利揪出恶意残留程式。
✅ Bitdefender: 成功侦测并封锁,目前成功回报案例较少。
❌ Microsoft Defender:对相关档案与行为毫无反应。
❌ McAfee:在完整系统扫描中未有侦测出威胁。
❌ 趋势科技 PC-cillin:于常规扫描中未能检测到异常。
统计显示,虽然 Norton、ESET、Kaspersky、 Malwarebytes、Bitdefender 已成功识别并阻挡相关威胁,但内建于 Windows 系统的 Microsoft Defender,以及 McAfee、趋势科技 PC-cillin 等普及安装的防毒软体,在当前版本的扫描中均未能有效标记受影响的启动器威胁,整体表现令人失望。
资料来源:
