


为 DSM 系统进行漏洞修復与持续监控
【注意 ⚠️】如果你是 Synology NAS 用家,但对自己那部 NAS 的设定一头雾水,不妨试用这套「synology-nas-cli」开源专案工具。它由一位台湾软体工程师 Sam Lung 编写,可协助系统管理员与人工智能代理(AI Agent)对 Synology DSM 7 系统进行一键安全稽核、漏洞修復与持续监控,全面提升储存设备的资安防御水平。
该工具基于 Python 标准库开发,支援 Python 3.8 或以上版本,不需额外安装第三方套件,可直接在 Synology DSM 系统环境中执行。它的主要功能包括进行全面的系统健康检查、日志分析、套件管理、磁碟区状态监控、Tailscale 网络设定、DSM 系统升级,以及将定时安全警报推送到指定的 Webhook。
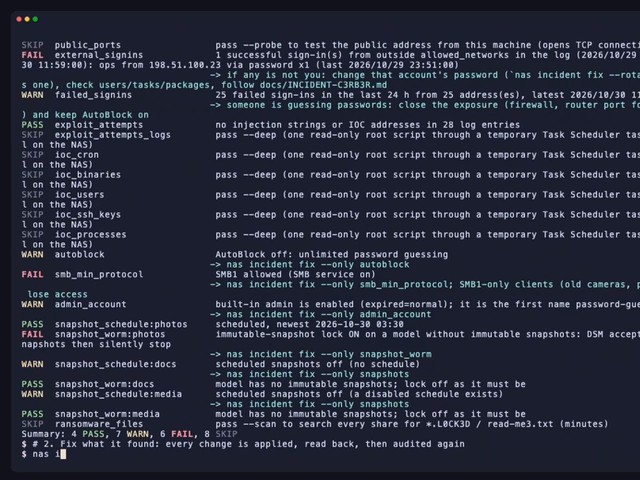
面对针对 Synology 歷史与近期安全公告(包含 Synology-SA-24:20、SA-26:13、SA-26:14)的攻击手法,该工具内建了完整的检测与防护机制。系统管理员透过 nas incident 指令进行唯读稽核时,系统会针对多项关键安全性指标进行检测,包含:
◾DSM 系统版本:检查韧体版本是否已修补已知漏洞。
◾高风险套件:比对受漏洞影响的套件清单(如 Calendar、MailStation、PHP 7.3 至 8.4 等)。
◾防火墙与连接埠:检验防火墙启用状态,并自动封锁未授权的来源介面与路由器的 UPnP 连接埠转发。
◾远端存取服务:检测 QuickConnect 及其自动路由器埠转发是否遭到滥用。
◾帐号与登入安全:检查失败登入次数、外部登入来源、AutoBlock(自动封锁)机制,以及预设内建 admin 帐号是否仍处于启用状态。
◾网络通讯协定:检测是否启用安全性较差的 SMB1 旧版协定。
在确认稽核结果后,用家可执行 nas incident fix --dry-run 指令,预览所有即将执行的修改计划(清楚呈现变更前与变更后的状态对照,以及对应的 DSM 网页管理介面路径)。确认无误后,透过 nas incident fix --yes 即可依序套用修正、重新读取设定以验证结果,并再次执行稽核。
此外,该工具可以配合 Claude Code、Cursor、Gemini CLI 等主流 AI 智能代理。如果你信得过 AI 代理,连接 AI 后可以每 10 分钟进行健康与安全性监控、冻结勒索软体活动、记忆体取证与金钥搜寻等,用 AI 代理来帮你的 NAS「看门口」。
先说明,小编只测试了上半部分,AI 代理我不敢用,期待勇士们的试用报告,有结果记得告诉小编啊。
资料来源:
