


大量主机与伺服器 仍处于暴露风险中
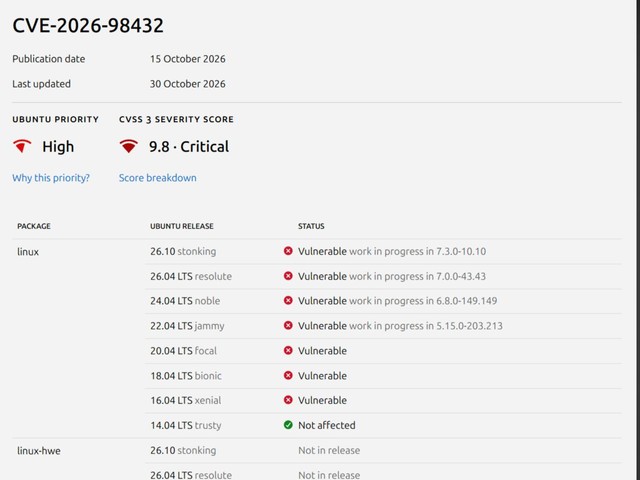
【也太慢了吧 😱】Linux 核心近日爆出代号为 CVE-2026-98432 的严重安全漏洞,CVSS 风险评分高达 9.8。漏洞潜伏于 Linux 核心的 IPv4 TCP 网络堆叠长达 10 年之久,攻击者无需任何认证权限,仅需透过公网向开启的 TCP 埠发送特定请求,即可在记忆体中触发竞争条件(Race Condition),进而远端取得最高 Root 权限。Anthropic 证实其未公开的 Claude 模型已能自主编写并完成远端 Root 漏洞利用,引发全球资安界高度震撼。目前包括 Ubuntu 与 Red Hat Enterprise Linux(RHEL)等主流企业级发行版均尚未正式释出修復核心,大量主机与伺服器仍处于暴露风险中。
据 CVE 官方通报,CVE-2026-98432 源自 2016 年 1 月发布的 Linux Kernel 4.4 版本。问题出在核心处理 IPv4 TCP 握手连接的函式 tcp_v4_syn_recv_sock()。
在处理连线要求时,该函式将要求通讯端(request socket)的选项物件转移给子通讯端,但未进行安全复制。若此时其他 CPU 核心并行处理重新发送的 SYN 封包,底层却以普通的 kfree() 提前释放该记忆体区域,便会形成竞争条件与 Use-After-Free 缺陷。
Anthropic 实测,攻击者可在 48 至 53 分钟内透过持续发送特制封包,洩漏核心记忆体位址以绕过 KASLR 防护,随后改写回唿函式指标(Callback Pointer),完全无需帐号密码即可达成远端程式码执行(RCE)。
虽然 Linux 核心上游开发者 Eric Dumazet 早于 10 月 5 日即提交了修正程式码(将记忆体释放延后至 RCU 宽限期后),但 Canonical 官方维护的 Ubuntu 目前全线版本(包括 Ubuntu 22.04 LTS、24.04 LTS、26.04 LTS 及 26.10)之修復状态仍列为「进行中(Work in progress)」。
造成修復进度延迟的主要原因,是各大 Linux 发行版在一开始评估该漏洞时,认为竞争难以触发且最常见结果仅为系统崩溃,起初都没有紧急释出修正,但随着该漏洞的 PoC 出现,才意识到严重性,急忙修改漏洞风险报告。
由漏洞于 10 月 15 日正式公布至今,只有 Debian、Amazon Linux、SUSE / SLES、TuxCare 已释出部分主要版本修復,Ubuntu 与 Red Hat(RHEL)至截稿这一刻还是开空窗。
资安专家建议管理者在 Ubuntu 与 Red Hat(RHEL)正式释出修正前限缩对外 TCP 存取,利用外部防火墙或安全群组,关闭非必要的对外 IPv4 服务埠,将攻击面降至最低。此外,请立即更新硬体防火墙特徵码,如使用 Cloudflare 服务可以启用 WAF 託管防御规则,过滤并拦截带有异常 IPv4 选项的特制 TCP 握手封包。
资料来源:
