


官方冷处理 升至最新 DSM 也中招
【注意 ⚠️】近日惊传爆发勒索软体(Ransomware)感染潮。知名勒索软体 Cerber 的变种「C3RB3R」正锁定 Synology NAS 展开大规模加密攻击,大批受害用户的相片、工作文件及备份档案遭强制加密,并被勒索赎金。官方第一时间将事件归咎于旧版韧体的已知漏洞,但多间资安团队的调查显示,攻击很可能牵涉近期才修补的高危漏洞,甚至连更新至最新版 DSM 系统的装置亦出现受害案例,引发用户恐慌。
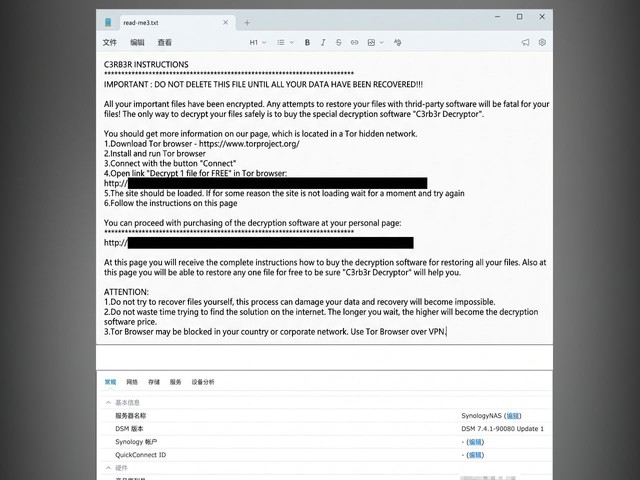
据资安机构 International Cyber Digest 指出,自 10 月初开始,便陆续接获大量 Synology NAS 用户的求助个案。受害用户表示,NAS 内部共用资料夹中的档案全数遭到恶意加密,档案副档名被窜改为 .L0CK3D(或 .LOCK3D),且目录内皆被植入名为 read-me3.txt 的勒索说明档案,要求受害者支付加密货币赎金以换取解密金钥。
经资安团队从受害设备提取样本分析后,证实本次攻击是由恶名昭彰的勒索软体 Cerber 最新变种「C3RB3R」所发动。对于将个人珍贵回忆、关键业务档案及备份均储存在单一 NAS 内的用户而言,一旦遭遇此类攻击,随时面临资料全毁的巨大风险。
针对此波攻击,Synology 官方回应指出,攻击者是利用一项早于 2024 年 12 月便已修补的重大漏洞(CVSS 评分高达 9.8 分,允许攻击者在未经身份验证的情况下远端取得设备控制权),受害设备均属于未更新至安全版本的旧款 DSM 系统。Synology 日本分公司亦在社群平台 X 上表示,已完成安全性更新的客户不受影响。
然而,第三方资安团队的技术分析却与官方说法存在明显分歧︰
◾涉及 9 月刚修復之重大漏洞:资安团队指出,经手调查的攻击个案中,黑客所利用的是 Synology 在 2026 年 9 月 18 日揭露并修补的两项高危漏洞。该漏洞允许未授权攻击者随意读取或写入 NAS 内的任意档案;换言之,即使设备已修补 2024 年底的旧漏洞,若未跟进安装 9 月份的安全性更新,依然处于高度风险之中。
◾最新版 DSM 7.4.1 出现感染个案:专门提供应变救援的资安团队 Solar 在社群平台披露,其协助处理的一起 NAS 加密受害案例中,该设备运行的正是当时最新版本的 DSM 7.4.1-90080 Update 1。
Solar 团队对此持审慎态度,并强调目前尚无法直接断定 DSM 存在未知的「零日漏洞(Zero-Day Vulnerability)」,亦不能排除是用户安装了第三方未经验证的套件、管理员帐号密码遭外洩,或是设备遭入侵后才补做更新。
不少资安专家批评,Synology 在未完全了解形势下,便一口断定是由 2024 年 12 月的漏洞所引起,并过早将问题归咎于用户未有及时更新至最新版本 DSM,这种态度令人感到不安。
由于勒索软体「C3RB3R」个案仍然持续,HKEPC 建议大家暂时保持离线状态,切勿盲目相信 Synology 升级至最新 DSM 版本便完全安全,直至局势明朗为止。
资料来源:
