


内含 3.7 万个明文密码 大量受害设备仍在线
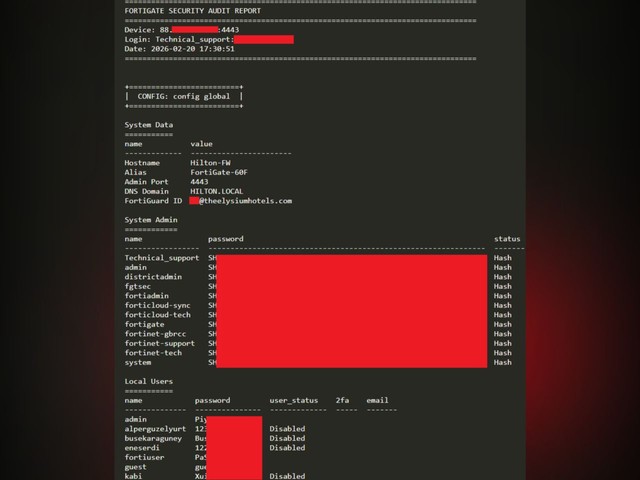
【注意 ⚠️】Fortinet 防火墙、FortiGate VPN 又出事了 !! 上次 FortiBleed 1.0 已经搞到满城风雨,这次 FortiBleed 2.0 更夸张,有多达 1,703 份 Fortinet FortiGate 防火墙设定档遭到外洩,竟然内含 3.7 万个以「明文」储存的密码。这批外洩资料不仅涵盖边界防火墙帐号,更牵涉企业内部 Active Directory(AD)的 LDAP 绑定凭证与高权限管理员登入资讯,恐让黑客轻易突破边界防护,长驱直入企业内部核心网络。受害者包括多家跨国金融机构、政府机关与关键基础设施营运商,不少受害设备至今仍未修復相关问题。
根据 Hudson Rock 的分析,此次取得的 1,703 份防火墙设定档源自 1,689 个独立主机识别码(Host Identifiers)。研究团队从中汇整出 101,419 笔凭证与帐号纪录,其中高达 40,573 笔(佔比约 40.0%)属于可直接读取的明文机密。
外洩纪录主要涵盖以下范畴:
▪️本地使用者与 SSL-VPN 帐号:共 83,414 笔,其中 37,076 笔为明文密码,为远端存取与内网渗透带来极大风险。
▪️Active Directory LDAP 绑定凭证:共 2,163 笔,其中 1,576 笔含有服务帐号的明文密码,使企业内部目录伺服器架构曝险。
▪️已验证之高权限管理员登入(Super Admin):共 1,672 笔,全数为明文帐密。
▪️系统管理员配置条目:共 13,786 笔,多数带有杂凑值(Hash),包含 SHA-256(SH2)与 PBKDF2(PB2)。
▪️高可用性(HA)丛集与 SMTP 邮件伺服器设定:分别有 144 笔与 105 笔明文金钥及整合凭证外洩。
这次事件波及多家跨国金融机构、政府机关与关键基础设施营运商,更有大量受害设备至今仍处于联网连线状态,引发业界高度戒备。专家唿吁,所有採用 FortiGate 设备的企业与网管人员应立即全面轮换所有敏感凭证、强化金钥加密机制、强制实施多因素验证(MFA),并彻查未经授权的外部存取。
资料来源:
